Agents IA en cybersécurité : opportunités, risques et attaques automatisées
Date: 19 octobre 2026
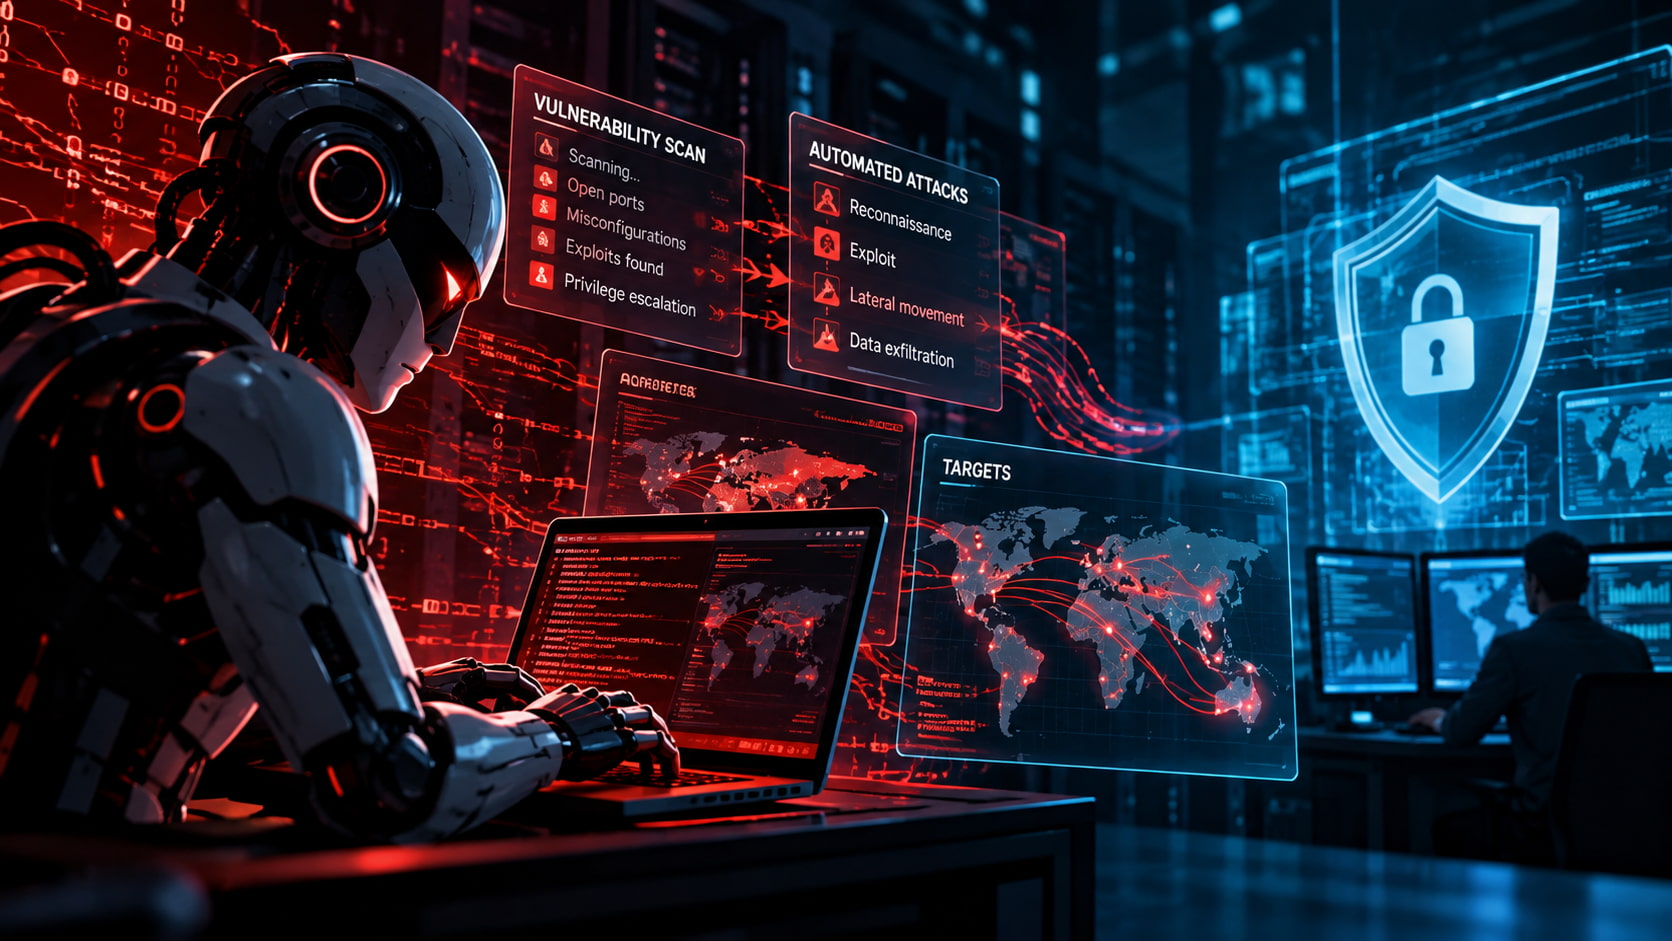
L’intelligence artificielle évolue : elle ne se limite plus à analyser des informations, mais peut aussi s’appuyer sur des agents capables d’enchaîner plusieurs étapes pour atteindre un objectif. En cybersécurité, cela peut aider les équipes à analyser des signaux, à relier des données et à réagir plus rapidement aux menaces.
Cette capacité d’automatisation peut également être détournée par des attaquants. Des agents peuvent accélérer la recherche de cibles, personnaliser des messages trompeurs ou coordonner des actions à plus grande échelle. Le risque dépend de la combinaison entre automatisation, accès aux systèmes et contrôles insuffisants.
De l’analyse manuelle à une réponse plus rapide
Les équipes de sécurité doivent souvent examiner des alertes provenant de nombreux systèmes, analyser des journaux et déterminer si une activité est suspecte. Un agent IA encadré par des limites précises peut résumer les signaux, proposer des étapes d’investigation et aider à prioriser les incidents. Les actions à fort impact doivent rester soumises à une validation et à une supervision humaines.
Comment les attaques peuvent être automatisées
Les attaquants peuvent utiliser l’IA pour accélérer la collecte d’informations publiques, créer des messages de phishing personnalisés ou adapter leur contenu à une cible. Cela ne signifie pas que toutes les attaques deviennent autonomes ou plus sophistiquées : les résultats dépendent des outils, des accès et des compétences de l’opérateur. L’automatisation peut toutefois augmenter le volume et la vitesse des tentatives.
La défense exige des processus, pas seulement des outils
Les organisations peuvent réduire les risques grâce à l’authentification multifacteur, au principe du moindre privilège, aux mises à jour régulières, à la supervision centralisée et à des plans de réponse testés. Les agents IA internes doivent disposer d’autorisations explicites, d’actions journalisées, de tests et d’un mécanisme d’arrêt fiable. Les données sensibles ne doivent pas être exposées inutilement.
L’IA doit s’intégrer à la stratégie de sécurité
Il n’existe pas de solution unique pour toutes les organisations. Avant d’automatiser des tâches, il faut identifier les processus répétitifs, déterminer les données utilisables et définir les actions nécessitant une validation humaine. Les agents IA sont plus utiles lorsqu’ils s’intègrent aux workflows existants et que leurs résultats sont mesurés.
Comme l’explique Ermal Beqiri, fondateur de Soft & Solution Group :
“L’IA peut aider les équipes à travailler plus vite, mais la sécurité dépend de la conception, des limites et de la surveillance des systèmes. L’automatisation doit renforcer le contrôle et la transparence, et non les remplacer.”
Pour les entreprises, la première étape consiste à identifier les processus où l’IA peut apporter une aide maîtrisée, à définir les limites d’accès et à maintenir une responsabilité humaine pour les décisions critiques. Cette approche permet de profiter de l’automatisation tout en préservant la supervision et la confiance.