
Identité des AI Agents : que se passe-t-il lorsque l’IA devient un utilisateur du système ?
Date: 21 septembre 2026
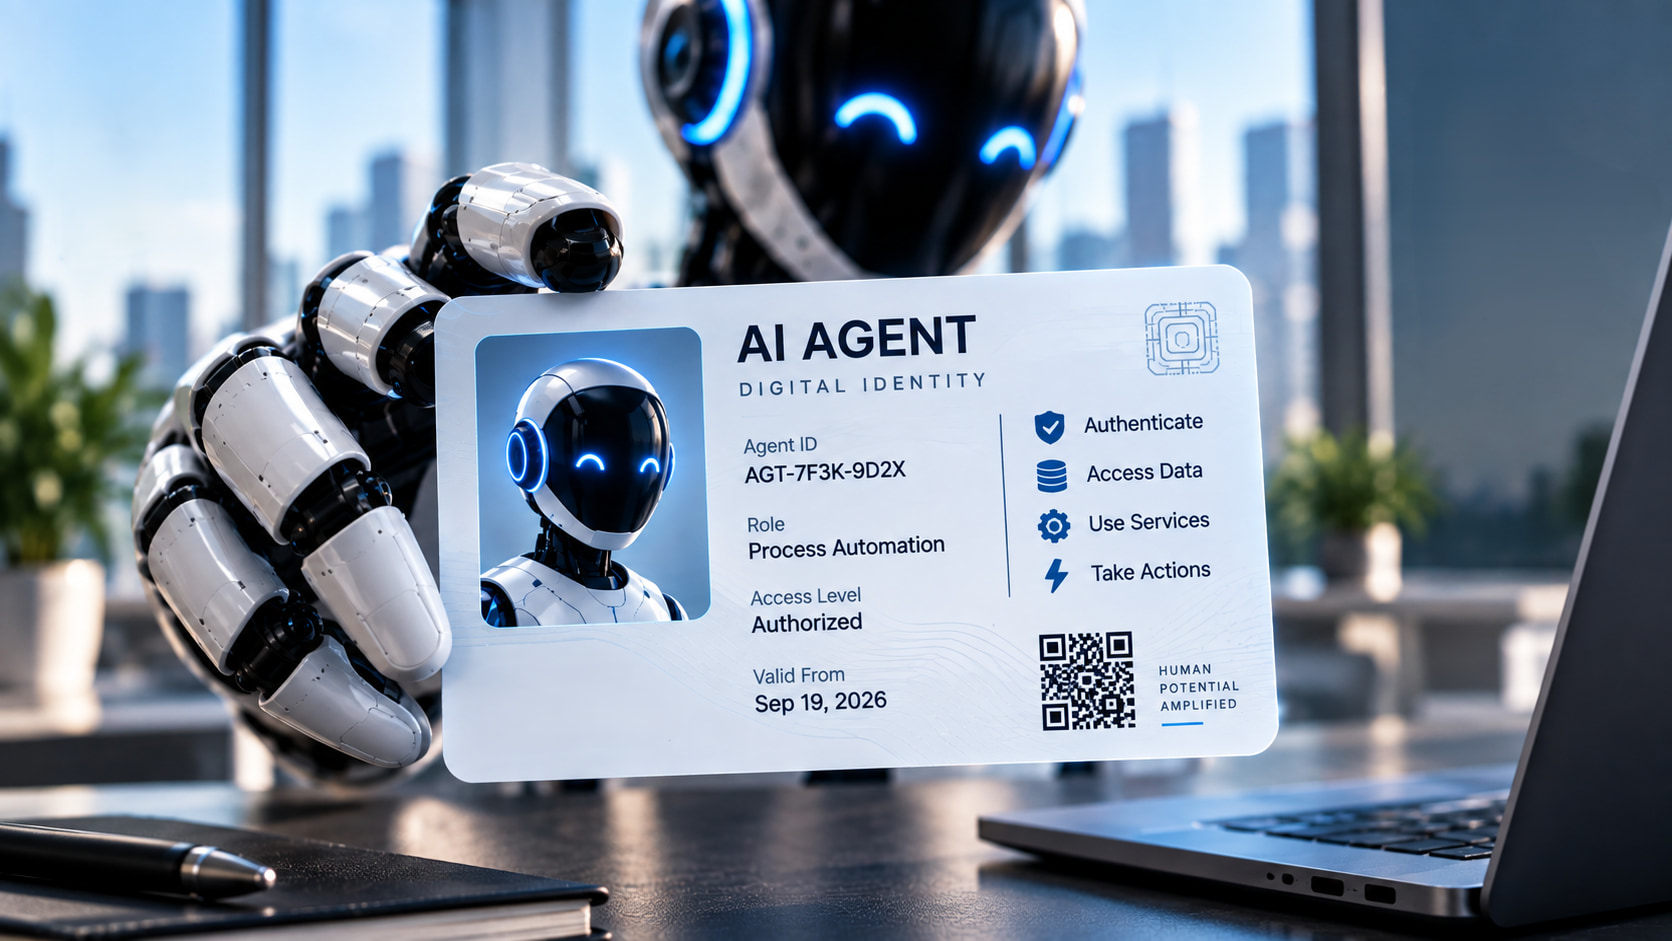
Depuis des années, les systèmes numériques sont conçus pour reconnaître deux grandes catégories : les utilisateurs et les applications. Une personne s’authentifie auprès d’un système et obtient des droits d’accès en fonction de son rôle, tandis que les applications et les services utilisent des identités techniques pour communiquer entre eux.
Les AI Agents font émerger une nouvelle catégorie. Ils peuvent utiliser des API, consulter des documents, accéder à des données et effectuer des actions au sein des systèmes, parfois pour le compte d’un utilisateur et parfois de manière autonome. Cette évolution soulève une nouvelle question d’architecture : quelle identité un AI Agent doit-il utiliser lorsqu’il agit ?
Il ne s’agit plus seulement d’une question théorique. Microsoft Entra Agent ID, désormais disponible en version générale, introduit des identités dédiées aux AI Agents, conçues pour permettre leur authentification, leur autorisation et leur gestion dans les environnements d’entreprise.
L’utilisateur et l’AI Agent n’ont pas la même identité
Prenons un exemple simple. Un collaborateur demande à un AI Agent d’examiner plusieurs documents, de récupérer des informations dans un autre système et de mettre à jour un processus interne.
L’utilisateur est à l’origine de la demande, mais les actions au sein du système sont exécutées par l’agent. Si le système enregistre uniquement l’identité du collaborateur, il devient plus difficile de distinguer les actions effectuées directement par l’utilisateur de celles réalisées par l’AI Agent pour son compte.
C’est précisément là que l’identité propre de l’agent prend toute son importance. Microsoft définit une agent identity comme l’identité qu’un AI Agent utilise pour s’authentifier auprès des systèmes et accéder aux ressources. Le système peut ainsi distinguer l’activité de l’agent de celle des utilisateurs ou d’autres applications.
Agir pour le compte d’une personne ne signifie pas devenir cette personne
Tous les AI Agents ne fonctionnent pas de la même manière.
Un agent interactif peut agir pour le compte d’un utilisateur authentifié. Dans ce cas, l’utilisateur reste le sujet auquel l’accès est associé, tandis que l’agent est identifié comme l’acteur qui exécute l’action pour son compte. À l’inverse, un agent autonome peut fonctionner sans utilisateur actif et utiliser sa propre identité ainsi que ses propres autorisations.
Cette distinction modifie la manière dont les systèmes peuvent être conçus. Au lieu de réduire chaque action à la question « Quel utilisateur a effectué cette action ? », le système peut conserver un contexte plus complet : quel utilisateur a initié le processus, quel AI Agent l’a exécuté et sur la base de quelle autorisation.
L’identité doit s’accompagner de limites claires
Attribuer une identité à un AI Agent ne signifie pas lui accorder un accès illimité.
Si un agent est utilisé pour traiter des documents, cela ne signifie pas automatiquement qu’il doit pouvoir accéder à tous les documents de l’organisation. De même, s’il peut utiliser une API pour consulter des informations, il n’a pas nécessairement besoin d’être autorisé à les modifier.
L’identité et l’autorisation doivent donc être pensées ensemble. Dans le modèle de Microsoft, les agent identities peuvent bénéficier d’un accès délégué lorsqu’elles agissent pour le compte d’un utilisateur, ou disposer de leurs propres autorisations lorsqu’elles fonctionnent de manière autonome. Ces identités peuvent également être encadrées par des politiques dédiées et faire l’objet d’une gestion spécifique de leur cycle de vie.
Le système doit également savoir qui a effectué l’action
À mesure que les AI Agents commencent à exécuter de véritables processus, l’audit devient aussi important que l’authentification.
Dans un système traditionnel, il peut suffire d’enregistrer qu’un utilisateur a modifié un document. Dans un processus impliquant un AI Agent, le système peut avoir besoin de conserver un historique plus complet : qui a initié la demande, quel agent a agi, quels droits d’accès il a utilisés et quelles modifications il a effectuées.
Microsoft applique déjà cette distinction dans certains de ses propres produits. Par exemple, les actions réalisées par le Conditional Access Optimization Agent sont enregistrées comme des activités effectuées par un AI Agent, ce qui permet d’identifier clairement l’origine de l’activité.
Les AI Agents deviennent des acteurs à part entière de l’architecture des systèmes
Pour Soft & Solution Group, le développement des agent identities reflète une évolution plus large dans la manière dont les systèmes intégrant l’IA devront être conçus.
Si un AI Agent se contente de suggérer une réponse, son identité peut avoir peu d’incidence sur le reste du système. Mais dès lors qu’il commence à accéder à des données, à utiliser des services et à effectuer des actions, le système doit pouvoir déterminer clairement qui est l’agent, pour le compte de qui il agit et jusqu’où s’étend son autorité.
Comme l’explique Ermal Beqiri, fondateur de Soft & Solution Group :
« Lorsque l’IA devient un acteur actif au sein d’un système, il ne suffit plus de savoir quel utilisateur a initié un processus. Le système doit également pouvoir identifier l’agent qui agit, l’autorisation qui lui a été accordée et les limites dans lesquelles il peut intervenir. L’identité est ce qui permet d’établir clairement cette distinction. »
Les AI Agents passent progressivement du statut d’outils qui fournissent des réponses à celui d’acteurs capables d’effectuer des actions au sein des systèmes numériques. À mesure que cette évolution se poursuit, l’identité numérique ne sera plus uniquement associée aux personnes et aux applications traditionnelles.
L’AI Agent lui-même devient une identité que le système doit être capable de reconnaître.